このページにはプロモーション(広告)が含まれます。
← 原因別一覧へ原因 1
不正アクセス
ECサイトやクラウドの弱いところを外から突かれます。古いソフトの脆弱性と、使い回されたパスワードが主な入口です。
どうやって漏れるか
1. 弱点を探す
攻撃者は公開されているサイトやログイン画面を自動で調べ、古いソフトや使い回されたパスワードを探します。
ここで止めるサイトのソフト・プラグインを最新に保つ
2. 入り込む
脆弱性を突くか、ほかで盗まれたID・パスワードを使ってログインします。
ここで止める管理画面とクラウドに多要素認証を設定する
3. 仕掛ける
決済画面を書き換えたり不正なプログラムを置いたりして、入力される情報や保存されたデータを抜き取ります。
ここで止めるカード情報を自社で持たない決済方式にし、改ざんを検知する
4. 外から知らされる
カード会社や外部からの連絡で発覚することが多く、その時点で被害が広がっています。
ここで止めるアクセスのログを残し、定期的に確認する
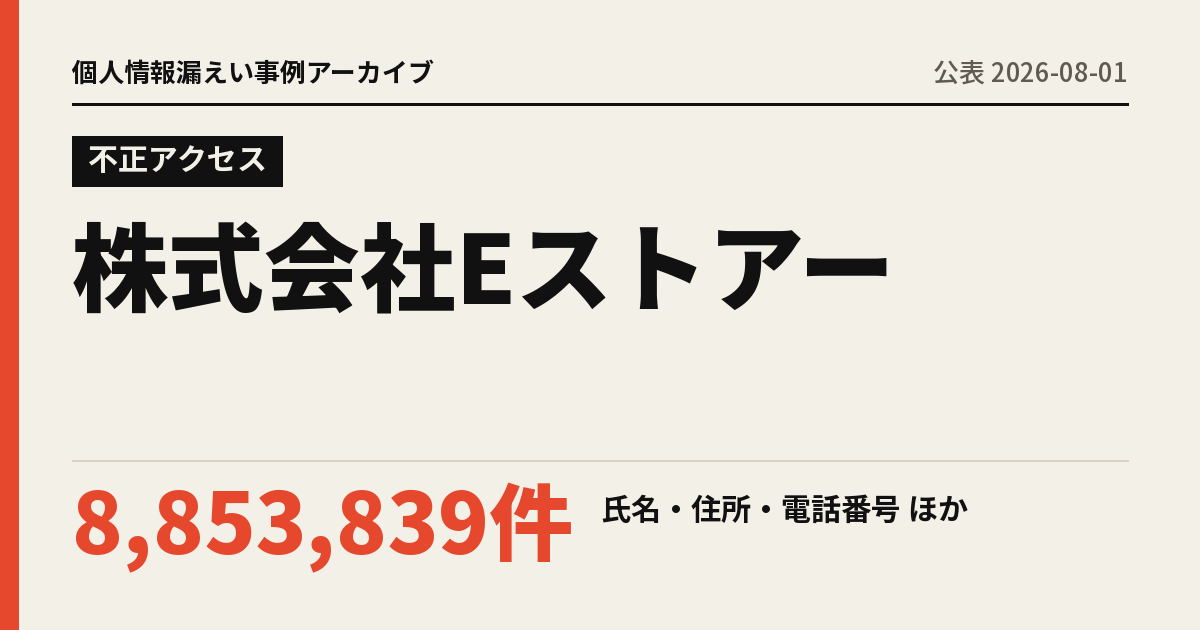
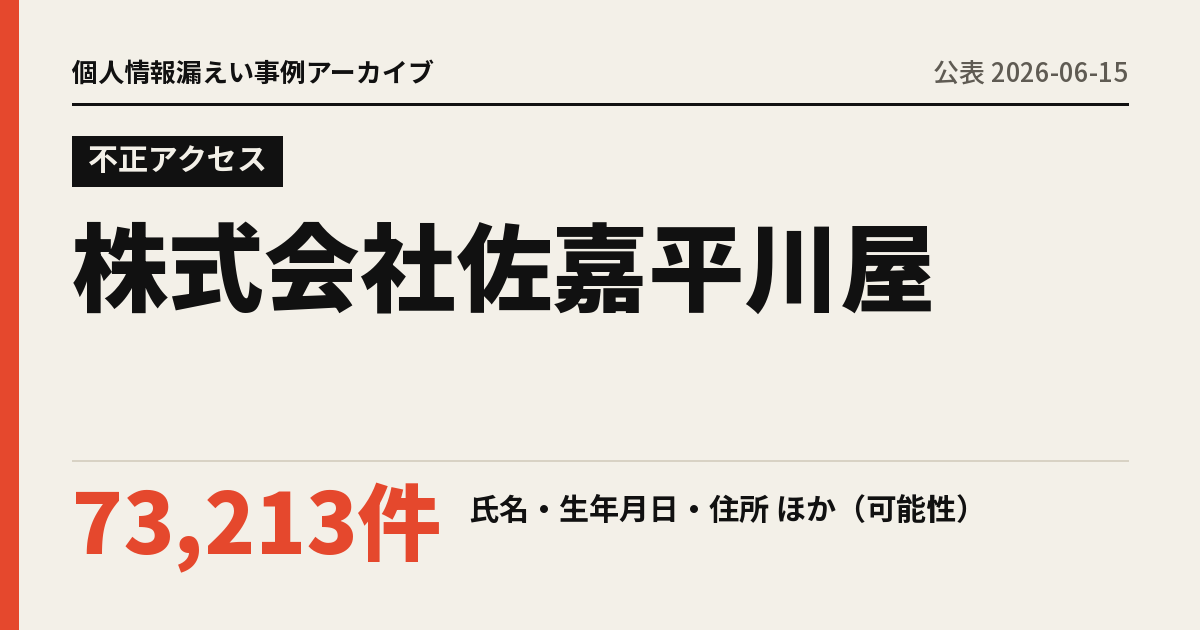
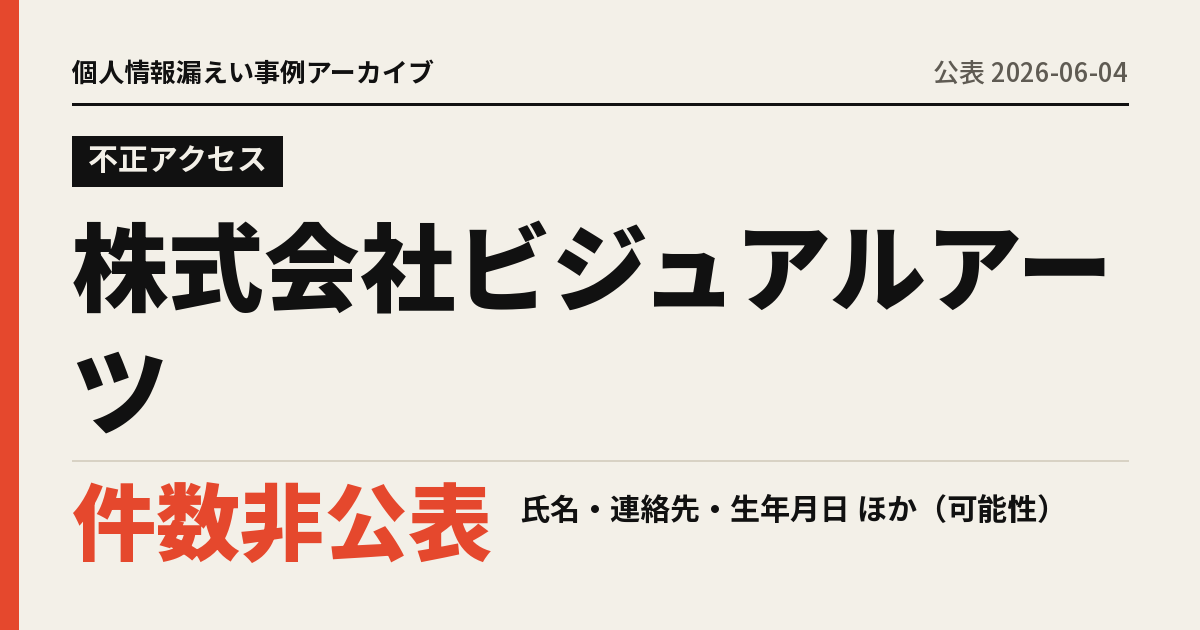
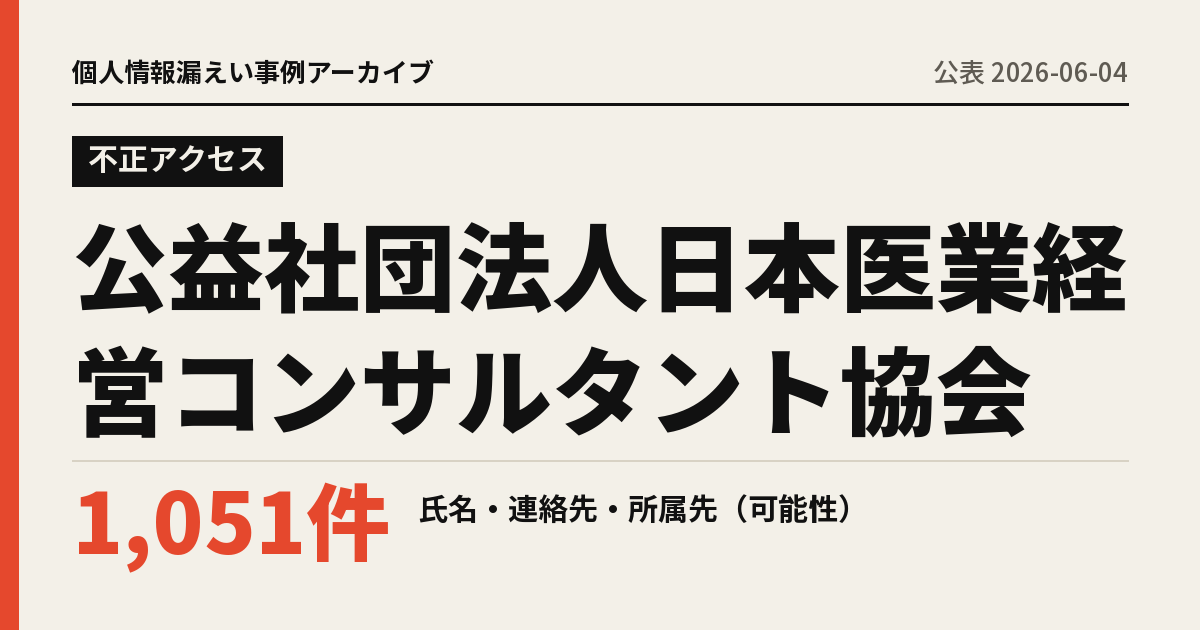
公表された事例(5件)
まずやること
- サイトのソフト・プラグインを最新に保つ
- 管理画面とクラウドに多要素認証を設定する
- ECサイトはカード情報を自社で持たない決済方式にする
よくある質問
不正アクセスによる個人情報漏えいは、どうやって起きますか?
ECサイトやクラウドの弱いところを外から突かれます。古いソフトの脆弱性と、使い回されたパスワードが主な入口です。多くは「弱点を探す→入り込む→仕掛ける→外から知らされる」の順に進みます。
不正アクセスによる漏えいを防ぐには、まず何をすればいいですか?
サイトのソフト・プラグインを最新に保つ、管理画面とクラウドに多要素認証を設定する、ECサイトはカード情報を自社で持たない決済方式にするの3つから始めます。
不正アクセスによる漏えいの公表事例はありますか?
このサイトでは5件を掲載しています(株式会社Eストアー、株式会社佐嘉平川屋、株式会社ビジュアルアーツなど)。
自社は大丈夫?
10問のチェックで、ほかの原因も含めて見直したいところがわかります。
自社チェックをする