このページにはプロモーション(広告)が含まれます。
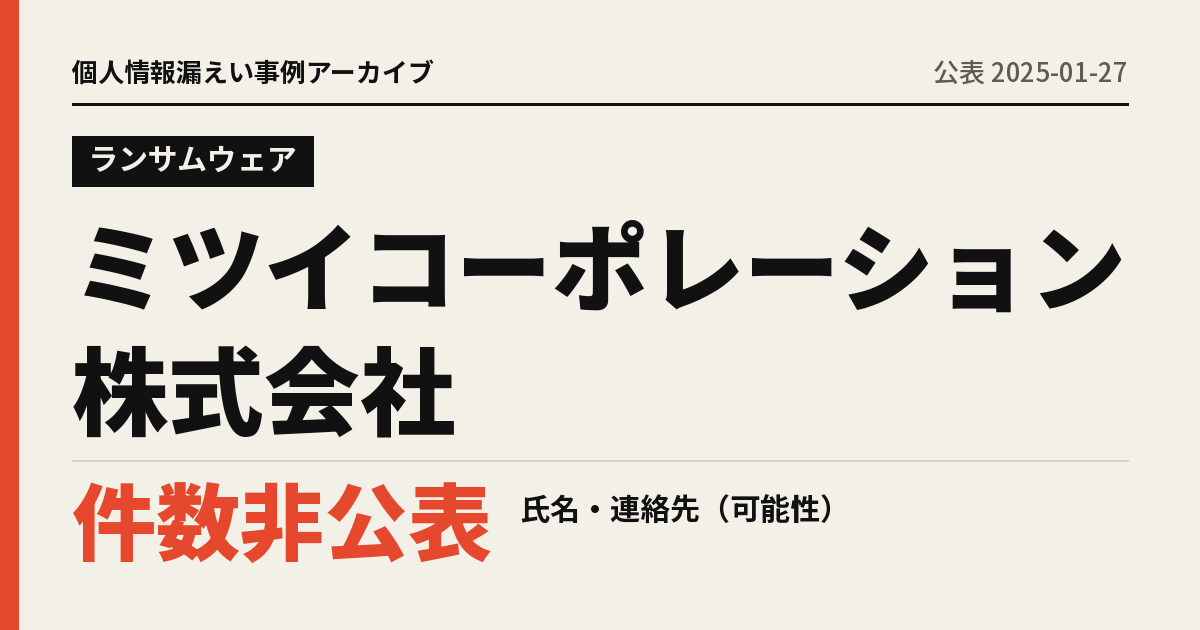
ランサムウェアミツイコーポレーション株式会社、氏名・連絡先が漏えいした可能性
美容商材の卸売会社がリモートデスクトップ経由でランサムウェアに感染し、顧客の氏名・住所などが流出したおそれがある
この事例のポイント
- 原因ランサムウェア(リモートデスクトップを悪用した不正アクセスにより、基幹システム(販売管理・物流管理)のサーバーが暗号化された)
- 漏れた情報氏名、連絡先(件数は非公表・可能性)
- 発覚から公表まで6日(発覚 2025-01-21 → 公表 2025-01-27)
漏れた情報
- 情報の種類
- 氏名、連絡先
- 件数の補足
- 件数の記載なし。項目は氏名(宛名ラベルのお客様名)、取引開始時の住所(勤務サロン住所または自宅住所)、電子請求書「楽々明細」利用者の登録メールアドレス
- 確定か可能性か
- 可能性
- 対象者
- 顧客(美容サロン等)および取引スタッフ
原因
- 分類
- ランサムウェア
- 詳細
- リモートデスクトップを悪用した不正アクセスにより、基幹システム(販売管理・物流管理)のサーバーが暗号化された
経緯
- 発生
- 発覚
- 初回公表
- 続報
第2報。基幹システムの復旧は2月10日頃の予定。現時点で情報流出・二次被害は確認されていないと報告
続報を見る - 続報
調査結果。流出・閲覧の痕跡は確認されなかったが、可能性を否定できないとして個人情報保護法に基づき通知。原因はリモートデスクトップの悪用と報告
続報を見る
会社の対応
- 問い合わせ窓口
- 専用コールセンター(電話)、問い合わせフォーム
- 二次被害
- 外部への不正公開や二次被害の報告はない(2025-03-24時点)
公表された再発防止策
セキュリティ対策の強化監視体制の強化
同じ原因を防ぐには
ランサムウェアの対策と、ほかの会社の事例をまとめています。
ランサムウェアの対策を見る出典
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。