このページにはプロモーション(広告)が含まれます。
ランサムウェア東京鋪装工業株式会社、氏名・連絡先などが漏えいした可能性
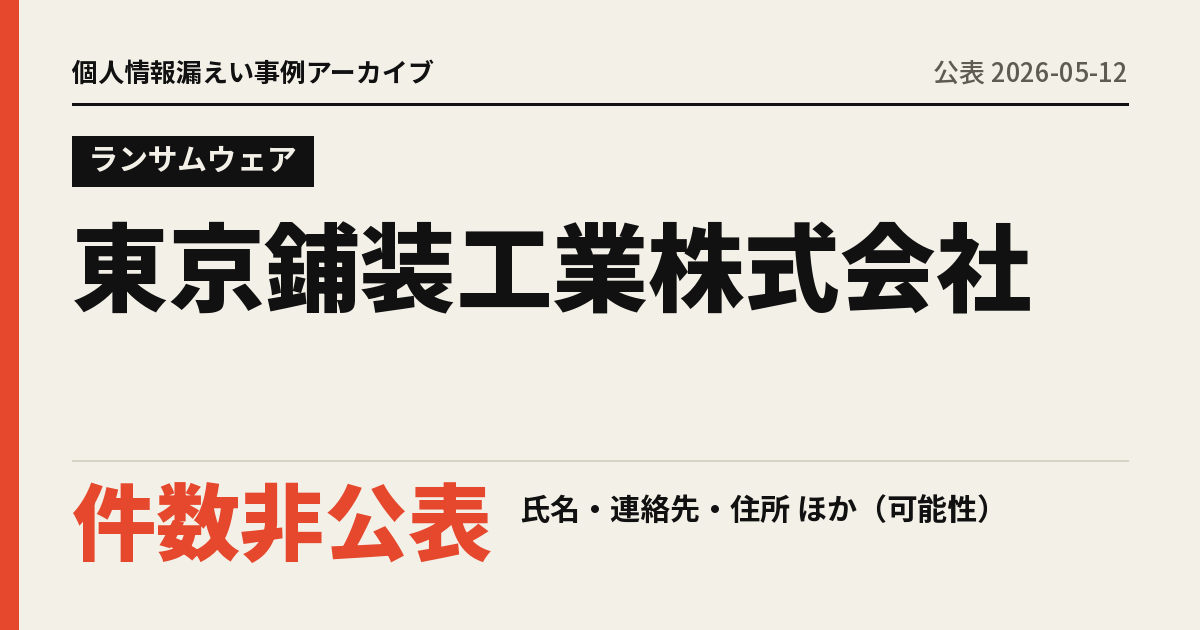
ネットワーク機器の脆弱性から侵入され、取引先の口座情報や従業員・退職者の住所などが流出した可能性がある
この事例のポイント
- 原因ランサムウェア(一部のネットワーク機器の脆弱性を悪用した不正アクセスから内部ネットワークへ侵入(2026-07-31最終報))
- 漏れた情報氏名、連絡先、住所、生年月日、口座情報(件数は非公表・可能性)
- 発覚から公表まで40日(発覚 2026-04-02 → 公表 2026-05-12)
漏れた情報
- 情報の種類
- 氏名、連絡先、住所、生年月日、口座情報
- 件数の補足
- 件数の記載なし。現取引先・在籍従業員には個別連絡済み、過去の取引先・退職者は全件の特定と個別連絡が困難と記載
- 確定か可能性か
- 可能性
- 対象者
- 顧客・取引先(社名・担当者名・メールアドレス・口座情報等)、従業員(退職者含む。氏名・住所・生年月日等)
原因
- 分類
- ランサムウェア
- 詳細
- 一部のネットワーク機器の脆弱性を悪用した不正アクセスから内部ネットワークへ侵入(2026-07-31最終報)
経緯
- 発覚
- 初回公表
- 続報
最終報。フォレンジック調査完了。原因は一部のネットワーク機器の脆弱性を悪用した不正アクセス。持ち出しの証跡は確認されず、流出の可能性は完全には否定できないと結論。漏えいの可能性がある情報の範囲は第1報から変更なし
続報を見る
会社の対応
- 本人への通知
- 現取引先・在籍従業員には個別連絡と対応を完了。過去の取引先・退職者には順次連絡(全件の特定は困難)
- 問い合わせ窓口
- 相談窓口(電話・メール、平日9:00〜17:00)
- 二次被害
- 2026-07-31最終報時点で二次被害は確認されていない
公表された再発防止策
ネットワーク機器の脆弱性管理セキュリティ監視体制の強化(早期検知)BCPのサイバー攻撃想定への改定定期的なアセスメント
2026-07-31 最終報でフォレンジック調査結果と再発防止策を公表
同じ原因を防ぐには
ランサムウェアの対策と、ほかの会社の事例をまとめています。
ランサムウェアの対策を見る出典
- 公表文: https://www.tokyohoso.co.jp/news/1366/
- https://www.tokyohoso.co.jp/news/1418/
- https://www.tokyohoso.co.jp/outline/
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。