このページにはプロモーション(広告)が含まれます。
不正アクセス株式会社エイチ・アイ・エス、パスポート番号・氏名(アルファベット・署名欄)など 627件が漏えいした可能性
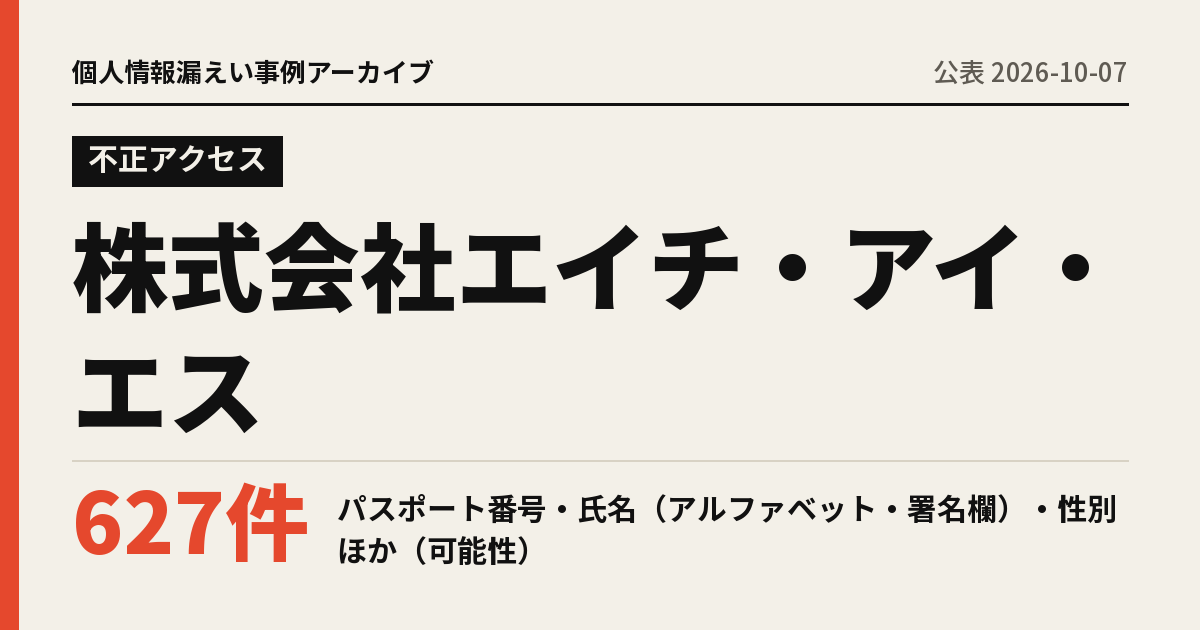
タイの現地法人のファイルサーバに不正アクセスがあり、タイに出発した客の最大627名分のパスポート情報とアレルギー情報が流出した可能性がある
この事例のポイント
- 原因不正アクセス(タイ現地法人(H.I.S. TOURS CO., LTD.)のファイルサーバへの第三者による不正アクセス)
- 漏れた情報パスポート番号、氏名(アルファベット・署名欄)、性別、生年月日、パスポートの有効期限、アレルギー情報(627件・可能性)
- 発覚から公表まで300日(発覚 2025-12-11 → 公表 2026-10-07)
漏れた情報
- 情報の種類
- パスポート番号、氏名(アルファベット・署名欄)、性別、生年月日、パスポートの有効期限、アレルギー情報
- 件数
- 627
- 件数の補足
- 最大627名。電話番号、住所、メールアドレス、クレジットカード情報は含まれないと記載
- 確定か可能性か
- 可能性
- 対象者
- 2017年、2019〜2020年、2024〜2025年にエイチ・アイ・エスを利用してタイに出発した客
原因
- 分類
- 不正アクセス
- 詳細
- タイ現地法人(H.I.S. TOURS CO., LTD.)のファイルサーバへの第三者による不正アクセス
- 委託先の関与
- なし
経緯
- 発覚
- 初回公表
会社の対応
- 本人への通知
- 連絡先が特定できた客に順次個別に連絡
- 問い合わせ窓口
- お客様特設窓口(電話・メール)
公表された再発防止策
海外拠点のセキュリティ強化本社によるシステム監視の強化
同じ原因を防ぐには
不正アクセスの対策と、ほかの会社の事例をまとめています。
不正アクセスの対策を見る出典
- 公表文: https://www.his.co.jp/assets/20261007.pdf
- 公表文の保存版: Internet Archive
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。