このページにはプロモーション(広告)が含まれます。
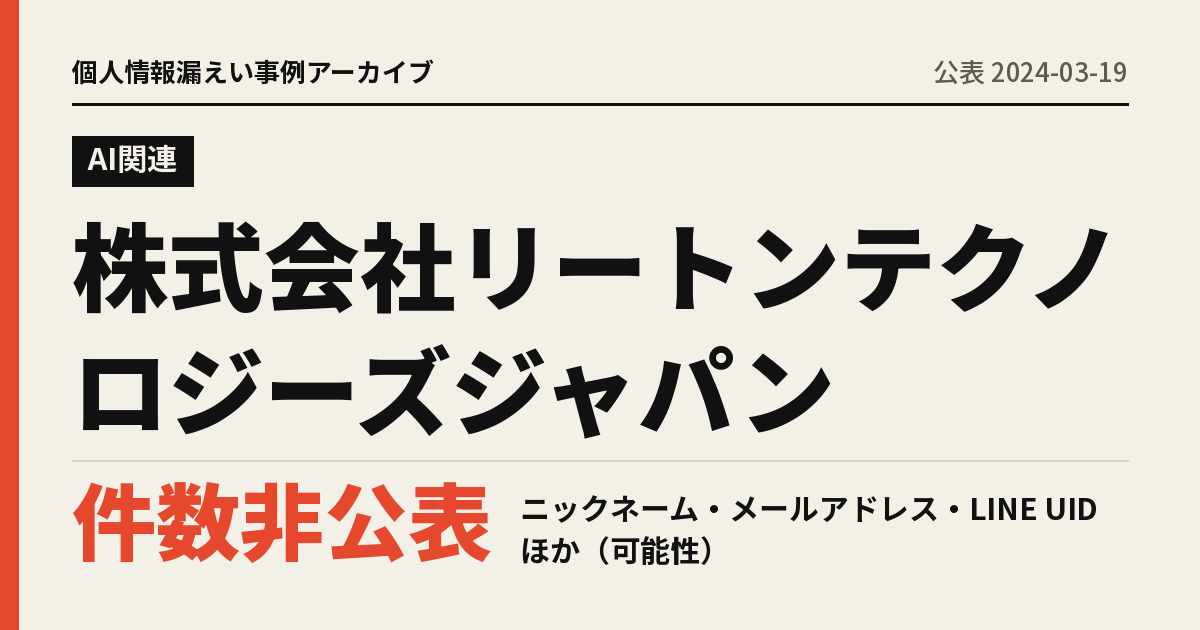
AI関連株式会社リートンテクノロジーズジャパン、ニックネーム・メールアドレスなどが漏えいした可能性
生成AIサービスのデータベース設定の不備で、利用者のメールアドレスや入力プロンプトが第三者から閲覧できる状態だった
この事例のポイント
- 原因AI関連(生成AIサービスのデータベースシステムの設定不備(特定の操作で外部からアクセス可能))
- 漏れた情報ニックネーム、メールアドレス、LINE UID、入力プロンプトと生成結果(件数は非公表・可能性)
- 発覚から公表まで110日(発覚 2023-11-30 → 公表 2024-03-19)
漏れた情報
- 情報の種類
- ニックネーム、メールアドレス、LINE UID、入力プロンプトと生成結果
- 件数の補足
- 件数の記載なし
- 確定か可能性か
- 可能性
- 対象者
- 生成AIサービス「リートン」の利用者
原因
- 分類
- AI関連
- 詳細
- 生成AIサービスのデータベースシステムの設定不備(特定の操作で外部からアクセス可能)
経緯
- 発覚
- 初回公表
会社の対応
公表文に記載はありません。
公表された再発防止策
外部セキュリティ監査セキュリティコンサルティング導入セキュリティ担当者増員
同じ原因を防ぐには
AI関連の対策と、ほかの会社の事例をまとめています。
AI関連の対策を見る出典
- 公表文: https://wrtn.notion.site/c457a69c24ef45bab427db5b9e69fd08
- https://forest.watch.impress.co.jp/docs/news/1577999.html
- https://xtech.nikkei.com/atcl/nxt/column/18/00598/021000213/
- https://scan.netsecurity.ne.jp/article/2024/03/28/50775.html
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。