このページにはプロモーション(広告)が含まれます。
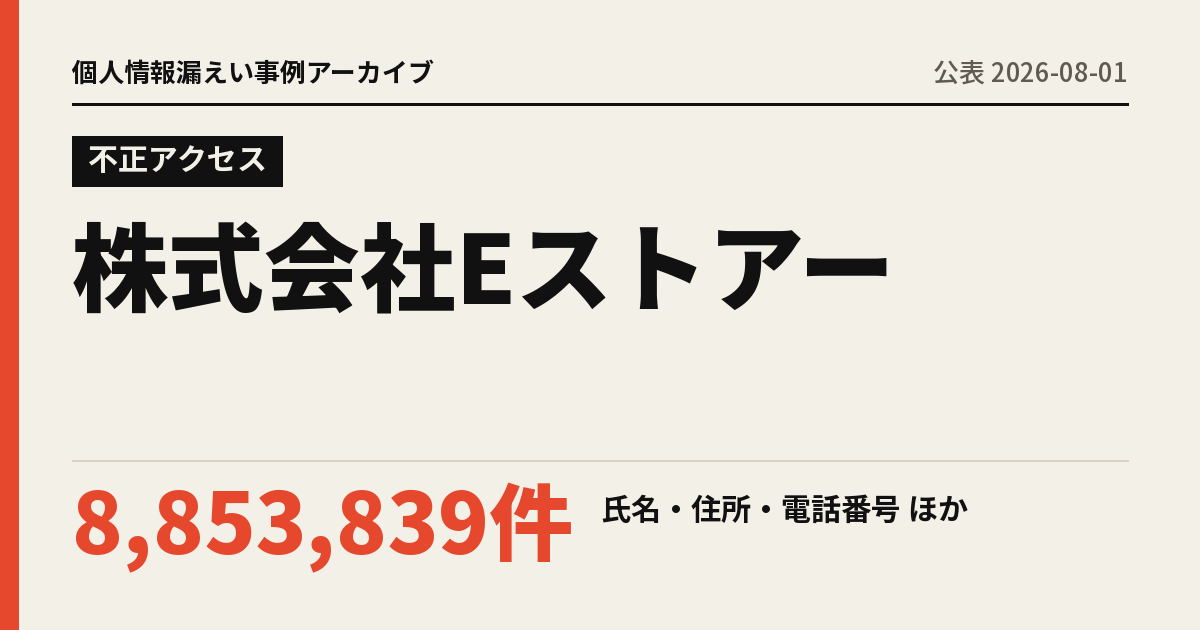
不正アクセス株式会社Eストアー、氏名・住所など 8,853,839件が漏えい
EC構築サービスのサーバーで不正なプログラムが実行され、購入者情報が延べ約885万件漏えいした
この事例のポイント
- 原因不正アクセス(EC構築サービスのサーバー上で第三者が不正なプログラムを実行し、購入者情報を外部送信。詳細は調査中)
- 漏れた情報氏名、住所、電話番号、メールアドレス、勤務先、ID・パスワード、決済、口座情報(8,853,839件・確定)
- 発覚から公表まで0日(発覚 2026-08-01 → 公表 2026-08-01)
漏れた情報
- 情報の種類
- 氏名、住所、電話番号、メールアドレス、勤務先、ID・パスワード、決済、口座情報
- 件数
- 8,853,839
- 件数の補足
- 延べ件数。同一人物の複数登録を含む可能性があり人数ではないと記載。2026-08-02時点で調査継続中。カード情報は番号の一部(先頭6桁・下4桁)、名義、有効期限で、セキュリティコードは保持しておらず対象外。会員ID・パスワードは暗号化状態で管理と記載
- 確定か可能性か
- 確定
- 対象者
- ショップサーブ利用店舗の購入者・会員、利用店舗(事業者)
原因
- 分類
- 不正アクセス
- 詳細
- EC構築サービスのサーバー上で第三者が不正なプログラムを実行し、購入者情報を外部送信。詳細は調査中
- 委託先の関与
- あり
経緯
- 発生
- 発覚
- 初回公表
- 続報
発生開始日(5月21日)、会員ID・パスワード、カード情報の一部、店舗側の管理画面ID・パスワードや振込先口座情報が漏えい対象に追加
続報を見る
会社の対応
- 問い合わせ窓口
- 購入者向けメール窓口、店舗向け電話・メール窓口
- 二次被害
- 具体的な二次被害の報告は確認されていない(2026-08-02時点)
公表された再発防止策
公表文に具体的な記載はありません。
同じ原因を防ぐには
不正アクセスの対策と、ほかの会社の事例をまとめています。
不正アクセスの対策を見る出典
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。