このページにはプロモーション(広告)が含まれます。
不正アクセスタイムズモビリティ株式会社、氏名・住所など 約6,600,000件が漏えい
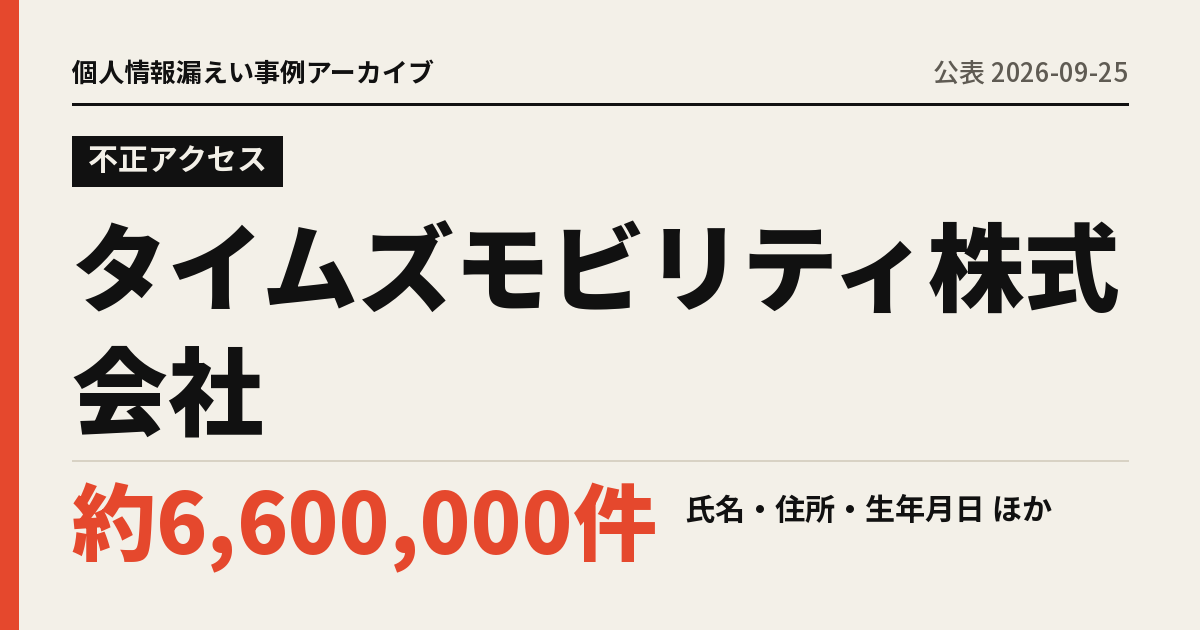
カーシェア「タイムズカー」のWebシステムに不正アクセスがあり、約660万アカウントの会員情報が漏えいし、そのうち約160万件は運転免許証画像などの本人確認書類も漏えいした
この事例のポイント
- 原因不正アクセス(タイムズカーWebシステムへの外部からの不正アクセス。原因の詳細は調査中)
- 漏れた情報氏名、住所、生年月日、電話番号、メールアドレス、会員番号、運転免許証などの本人確認書類の画像、法人会員情報(約6,600,000件・確定)
- 発覚から公表まで0日(発覚 2026-09-25 → 公表 2026-09-25)
漏れた情報
- 情報の種類
- 氏名、住所、生年月日、電話番号、メールアドレス、会員番号、運転免許証などの本人確認書類の画像、法人会員情報
- 件数
- 6,600,000
- 件数の補足
- 約660万アカウント(第2報)。うち運転免許証画像・現住所確認書類・学生証・家族確認書類の画像などの本人確認書類が漏えいしたのは約160万件(第3報)。クレジットカード情報は漏えいしていないと記載
- 確定か可能性か
- 確定
- 対象者
- タイムズカー会員
原因
- 分類
- 不正アクセス
- 詳細
- タイムズカーWebシステムへの外部からの不正アクセス。原因の詳細は調査中
経緯
- 発生
- 発覚
- 初回公表
- 続報
第2報。漏えいしたアカウント数は約660万件。クレジットカード情報は漏えいしていないことを確認
続報を見る - 続報
第3報。運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万件。対象の会員へメールで個別の案内を開始
続報を見る
会社の対応
- 本人への通知
- 本人確認書類の漏えいが確認された会員にメールで個別に案内(第3報)
- 問い合わせ窓口
- 専用電話窓口(24時間)、問い合わせフォーム
- 二次被害
- なりすましメール・フィッシングメールに悪用される可能性があると注意喚起
公表された再発防止策
不正アクセス経路の遮断
同じ原因を防ぐには
不正アクセスの対策と、ほかの会社の事例をまとめています。
不正アクセスの対策を見る出典
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。