このページにはプロモーション(広告)が含まれます。
不正アクセスGMOリサーチ&AI株式会社、氏名・フリガナなど 948,498件が漏えい
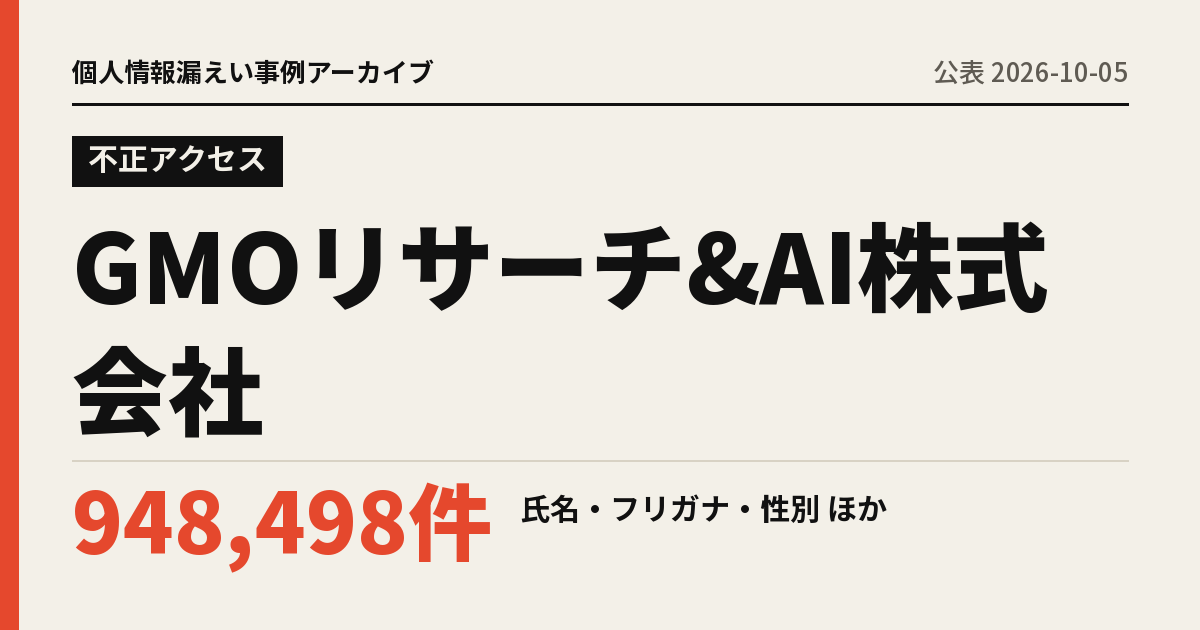
アンケートサイト「infoQ」がソフトウェアの脆弱性を突かれ、会員の個人情報が最大948,498件外部に持ち出され、ポイントの不正交換も起きた
この事例のポイント
- 原因不正アクセス(サイトで使用していたソフトウェアの脆弱性を第三者が悪用)
- 漏れた情報氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、パスワード(暗号化)、会員ID、ニックネーム、ポイント数、利用状況(948,498件・確定)
- 発覚から公表まで2日(発覚 2026-10-03 → 公表 2026-10-05)
漏れた情報
- 情報の種類
- 氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、パスワード(暗号化)、会員ID、ニックネーム、ポイント数、利用状況
- 件数
- 948,498
- 件数の補足
- 最大の件数(10月5日時点で保有している個人情報の全件)
- 確定か可能性か
- 確定
- 対象者
- infoQ会員
原因
- 分類
- 不正アクセス
- 詳細
- サイトで使用していたソフトウェアの脆弱性を第三者が悪用
経緯
- 発生
- 発覚
- 初回公表
会社の対応
- 本人への通知
- 対象の会員に10月5日から順次メールで個別に連絡
- 問い合わせ窓口
- infoQサポートセンター(メール)
- 補償
- 不正に交換されたポイントを全額補填
- 二次被害
- 611件・2,869,500円分のポイントが本人の意思によらずAmazonギフトコードに交換された
公表された再発防止策
公表文に具体的な記載はありません。
同じ原因を防ぐには
不正アクセスの対策と、ほかの会社の事例をまとめています。
不正アクセスの対策を見る出典
このページは、公表文と公的発表の内容を要約したものです。詳細と最新の情報は、必ず公表文をご確認ください。